
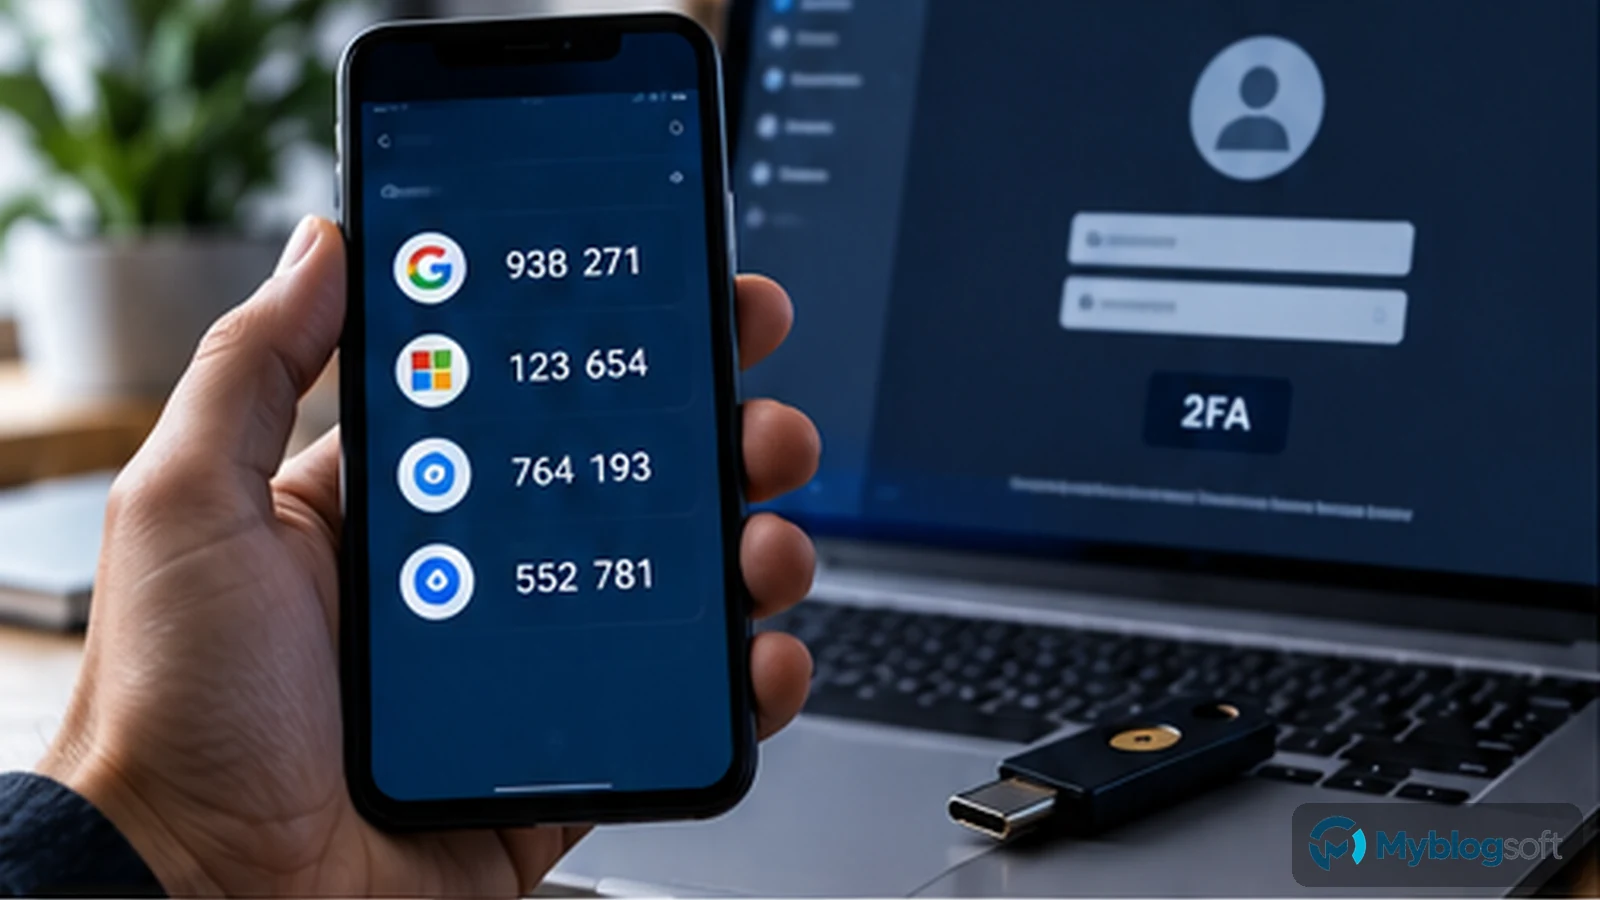
Activar un segundo factor ya es una mejora enorme frente a depender solo de una contraseña, pero todos los métodos no protegen igual. La elección correcta depende del riesgo de la cuenta, de cómo recuperas el acceso y de cuánta fricción estás dispuesto a aceptar.
SMS: mejor que nada, pero no es mi primera opción
El código por SMS añade una barrera útil, especialmente cuando la alternativa es solo contraseña. Sin embargo, depende de la línea telefónica y puede verse afectado por ataques de ingeniería social, duplicado de SIM o problemas de roaming.
Lo usaría si el servicio no ofrece algo mejor, pero para correo principal, banca o cuentas administrativas buscaría un método más resistente.
Apps TOTP: un equilibrio muy práctico
Aplicaciones de autenticación generan códigos temporales localmente. No necesitan cobertura móvil y separan el segundo factor del canal SMS. Funcionan con una enorme cantidad de servicios.
El punto crítico es la recuperación. Si pierdes el teléfono sin copia segura o sin códigos de respaldo, puedes complicarte la vida. Configura sincronización cifrada cuando confíes en ella o conserva códigos de recuperación fuera del dispositivo.
Passkeys: diseñadas para resistir phishing
Las passkeys usan criptografía de clave pública y están ligadas al sitio correcto, de modo que no entregas una contraseña reutilizable a una página falsa. El desbloqueo suele hacerse con biometría o PIN del dispositivo.
Su ventaja aumenta cuando el ecosistema permite sincronizarlas de forma segura entre dispositivos. Aun así, revisa cómo recuperarás la cuenta si pierdes todos tus dispositivos.
Llaves físicas para cuentas de alto riesgo
Una llave de seguridad compatible puede ser excelente para administradores, periodistas, desarrolladores o cualquiera que quiera separar físicamente la autenticación. También es útil como método de respaldo.
Compraría dos: una de uso normal y otra guardada en un lugar seguro. Una sola llave puede convertirse en un punto de bloqueo si se pierde.
No olvides la recuperación
La seguridad de acceso es tan fuerte como el camino alternativo. Un servicio con passkey pero recuperación mediante un correo antiguo sin protección puede seguir siendo vulnerable.
Actualiza teléfonos, correos secundarios y códigos de recuperación. Revisa también las sesiones activas y dispositivos de confianza.
Qué usaría en la práctica
Para correo principal y gestor de contraseñas, passkey o llave física cuando estén disponibles. Para servicios compatibles con TOTP, una app de autenticación es una base sólida. Dejaría SMS como último recurso o respaldo controlado.
Y nunca aprobaría una notificación de acceso que no haya iniciado yo. La fatiga de avisos también se explota.
MFA fatigue y códigos que nadie debería pedirte
Algunos ataques bombardean al usuario con avisos de aprobación esperando que acepte uno por cansancio. Si recibes una solicitud que no iniciaste, recházala y revisa la cuenta.
Soporte legítimo no necesita que le dictes un código temporal para ‘verificar’ tu identidad en una llamada inesperada. Ese código es precisamente lo que un atacante necesita.
Comparación de amenazas y recuperación
| Método | Límite principal | Qué preparar |
|---|---|---|
| SMS | El código puede entregarse por phishing; depende del control de la línea | Mantener número y recuperación actualizados |
| TOTP | Un código puede ser capturado por una web falsa | Respaldo seguro de la aplicación o códigos de recuperación del servicio |
| Passkey | Protege frente al phishing del inicio de sesión, pero no resuelve por sí sola la recuperación o un dispositivo comprometido | Entender si se sincroniza, dónde se guarda y qué alternativa ofrece la cuenta |
Una passkey puede sustituir la contraseña; no siempre es un segundo paso añadido. La disponibilidad de métodos de respaldo depende del proveedor. Antes de retirar un método, prueba el nuevo en un dispositivo propio y confirma la recuperación. Como ejemplo documentado, consulta las passkeys en cuentas de Google.
Mi criterio final
El mejor método es el más resistente que puedas mantener y recuperar correctamente. Seguridad sin plan de recuperación termina convirtiéndose en otro tipo de riesgo.

Sobre el autor
MyBlogSoft
Añade una biografía real desde Usuarios → Perfil para explicar tu experiencia y áreas de trabajo.